Nuevos datos de ciberataques en Europa
La ciberseguridad se ha convertido en uno de los principales desafíos para empresas, administraciones públicas y operadores de infraestructuras.
La creciente interconexión de plataformas digitales, dispositivos inteligentes y servicios empresariales está ampliando las oportunidades de ataque de los ciberdelincuentes.
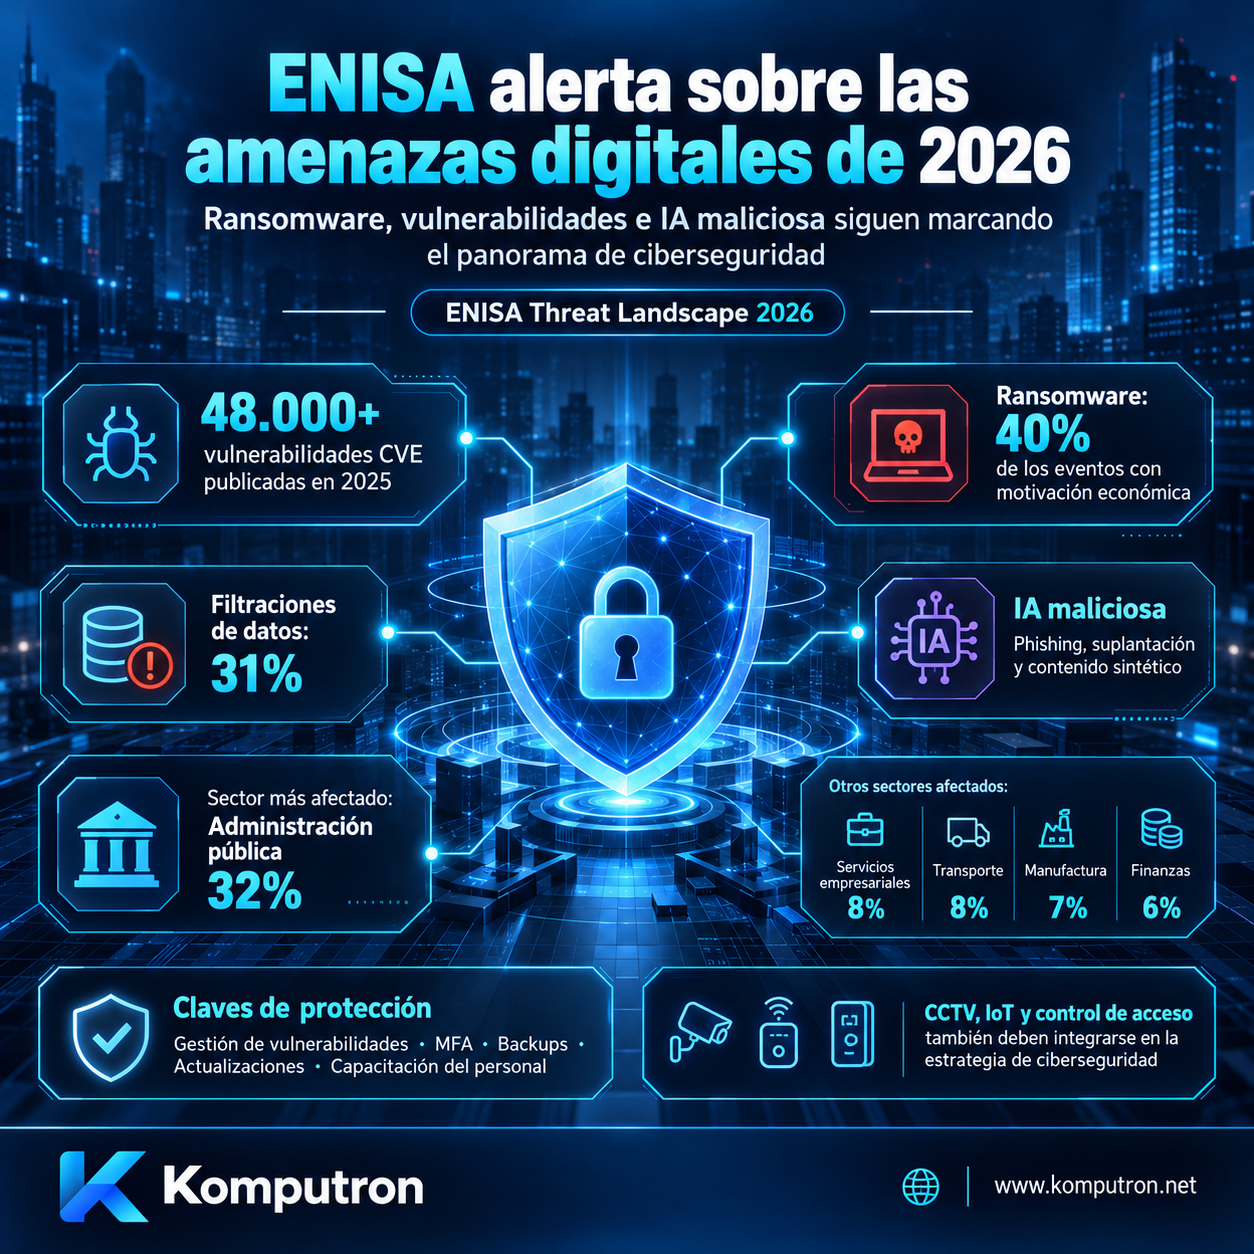
El 22 de septiembre de 2026, la Agencia de la Unión Europea para la Ciberseguridad (ENISA) publicó su informe ENISA Threat Landscape 2026, que analiza las principales amenazas observadas entre enero y diciembre de 2025.
Los resultados reflejan un escenario en el que el ransomware, las vulnerabilidades informáticas y la utilización maliciosa de inteligencia artificial siguen representando importantes riesgos.
Más de 48.000 vulnerabilidades publicadas
Uno de los datos más relevantes del informe es el incremento de vulnerabilidades identificadas mediante el sistema Common Vulnerabilities and Exposures (CVE).
Durante 2025 se publicaron más de 48.000 nuevas vulnerabilidades con identificadores CVE, lo que representa un crecimiento del 22% respecto al año anterior.
Este aumento evidencia la importancia de mantener actualizados los sistemas y desarrollar procedimientos de gestión de vulnerabilidades.
Sin embargo, no significa que todas las vulnerabilidades tengan la misma gravedad ni que todas hayan sido explotadas por atacantes.
Su evaluación debe considerar factores como el impacto potencial, la exposición del sistema y la existencia de ataques conocidos.
El ransomware continúa siendo una amenaza destacada
ENISA identifica el ransomware como uno de los tipos de incidentes con mayor impacto a corto plazo.
Estos ataques pueden involucrar el cifrado de información, el robo de datos y diferentes formas de extorsión.
En las actividades analizadas con motivación económica, el despliegue de ransomware representó el 40% de los eventos registrados.
Las filtraciones de datos representaron el 31%, mientras que los incidentes de fraude y suplantación de identidad constituyeron otra categoría relevante.
Estas cifras muestran la diversidad de técnicas utilizadas por los grupos de ciberdelincuencia.
La inteligencia artificial también está cambiando las amenazas
Otro aspecto destacado del informe es el creciente uso de inteligencia artificial por parte de actores maliciosos.
Los modelos generativos pueden emplearse para elaborar mensajes fraudulentos, producir contenido sintético y facilitar determinadas campañas de ingeniería social.
Por ejemplo, un correo electrónico de phishing puede utilizar textos personalizados para intentar convencer a un empleado de facilitar sus credenciales.
Las tecnologías de generación de voz e imagen también pueden emplearse en intentos de suplantación.
Aunque la inteligencia artificial ofrece herramientas de defensa, su utilización por parte de atacantes plantea nuevos desafíos para las organizaciones.
Los sectores más afectados
Según ENISA, la administración pública representó el 32% de las organizaciones atacadas en el conjunto de incidentes analizados.
Otros sectores afectados fueron los servicios empresariales y el transporte, con un 8% cada uno; la industria manufacturera, con un 7%; y las finanzas, con un 6%.
La exposición de estos sectores refleja la importancia de proteger tanto los servicios digitales como las infraestructuras tecnológicas que permiten su funcionamiento.
¿Cómo pueden prepararse las empresas?
La protección frente a las amenazas actuales requiere combinar medidas técnicas y organizativas.
Entre las acciones más importantes se encuentran la gestión continua de vulnerabilidades, las actualizaciones de seguridad, la autenticación multifactor y las copias de respaldo.
También es recomendable establecer procedimientos para identificar accesos sospechosos, proteger las comunicaciones y capacitar al personal frente a intentos de fraude.
Las organizaciones que utilizan dispositivos IoT, sistemas de videovigilancia y plataformas conectadas deben incorporar estos equipos a sus estrategias de ciberseguridad.
La importancia de proteger las infraestructuras inteligentes
Las cámaras CCTV, los controles de acceso y los sistemas de automatización forman parte de un ecosistema tecnológico cada vez más interconectado.
Por ello, la seguridad física y la seguridad digital no deben considerarse áreas completamente independientes.
Una infraestructura moderna requiere dispositivos correctamente configurados, software actualizado y procedimientos de mantenimiento.
La integración de sistemas también debe contemplar medidas para limitar accesos no autorizados y proteger los datos procesados.
Komputron y los desafíos de la seguridad tecnológica
En Komputron trabajamos con tecnologías relacionadas con videovigilancia, control de acceso, sistemas inteligentes y modernización de infraestructuras.
La evolución de las amenazas digitales demuestra la importancia de considerar la ciberseguridad como parte del diseño y mantenimiento de las soluciones tecnológicas.
El futuro de la seguridad dependerá de la capacidad de combinar innovación, prevención y gestión adecuada de los riesgos.
#Komputron #Ciberseguridad2026 #AmenazasDigitales #InteligenciaArtificial #ProteccionDeDatos