Nueva recomendación europea de ciberseguridad
La seguridad de los sistemas informáticos depende cada vez más de componentes de software desarrollados por diferentes proveedores.
Desde plataformas empresariales hasta dispositivos inteligentes, una gran parte de las soluciones tecnológicas modernas utiliza bibliotecas, herramientas y servicios externos.
Esta dependencia puede representar un riesgo cuando aparecen vulnerabilidades en alguno de esos componentes.
El 22 de octubre de 2026, la Agencia de la Unión Europea para la Ciberseguridad (ENISA) publicó una nueva guía técnica destinada a mejorar la transparencia y la seguridad de las cadenas de suministro de software.
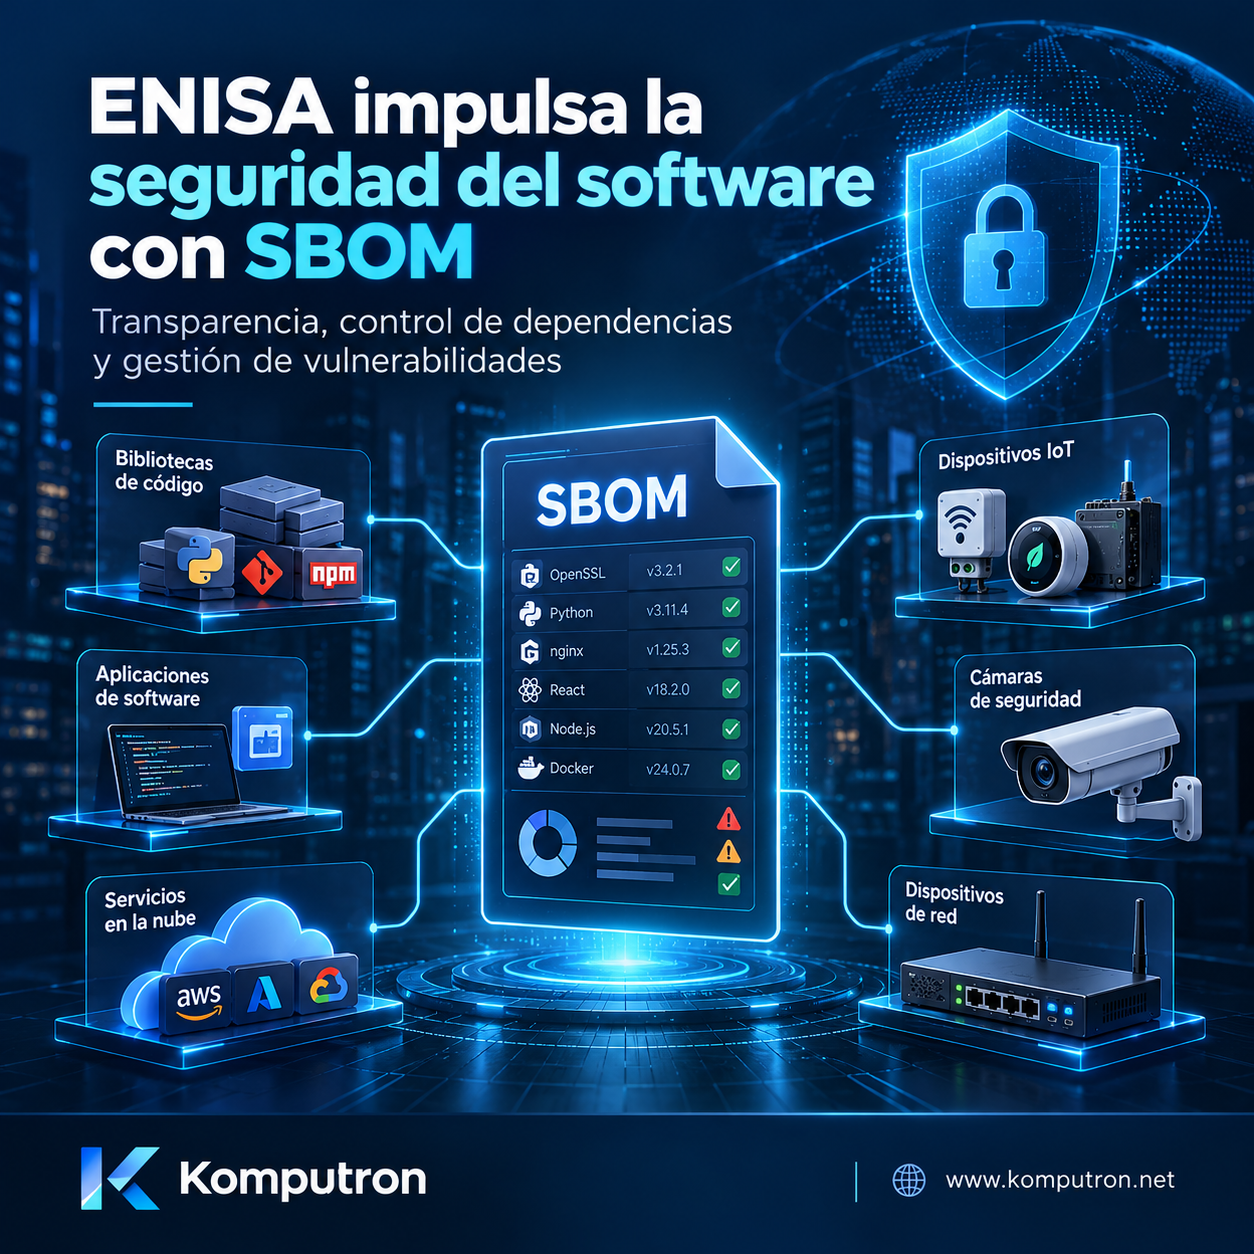
El documento se centra en la implementación de los denominados Software Bill of Materials, conocidos como SBOM.
¿Qué es un SBOM y por qué es importante?
Un SBOM es un inventario estructurado que identifica los componentes utilizados para desarrollar un producto de software.
Puede incluir información sobre bibliotecas, paquetes, versiones y dependencias incorporadas a una aplicación o sistema.
Su objetivo es facilitar la identificación de los elementos que componen un producto digital.
Por ejemplo, si se descubre una vulnerabilidad en una biblioteca ampliamente utilizada, disponer de un inventario puede ayudar a determinar qué productos podrían estar afectados.
Esta información permite priorizar revisiones, actualizaciones y medidas de mitigación.
¿Qué propone la nueva guía de ENISA?
La publicación ofrece orientaciones prácticas para implementar sistemas SBOM, especialmente en pequeñas y medianas empresas.
Entre sus principales contenidos destacan tres áreas.
Arquitectura y flujos de información: la guía describe cómo organizar los procesos relacionados con la creación, actualización y utilización de los inventarios.
Identificación de amenazas: analiza riesgos que pueden afectar al propio ecosistema SBOM.
Medidas de protección: presenta recomendaciones para mejorar la seguridad de los procesos y la información asociada.
El documento también está alineado con los principios de seguridad desde el diseño promovidos por ENISA.
¿Cómo afecta a los dispositivos inteligentes?
Los sistemas tecnológicos modernos incorporan componentes de software que requieren mantenimiento y actualizaciones periódicas.
Esto incluye equipos de red, sistemas de gestión de vídeo, dispositivos IoT y plataformas de automatización.
Conocer las dependencias de software puede facilitar la evaluación de vulnerabilidades y ayudar a gestionar los riesgos asociados con proveedores externos.
Por ejemplo, una plataforma de videovigilancia puede incorporar diferentes bibliotecas informáticas para gestionar comunicaciones, autenticación o procesamiento de imágenes.
Si una de ellas presenta una vulnerabilidad, disponer de información actualizada sobre los componentes utilizados facilita la investigación del posible impacto.
Seguridad desde el diseño
La publicación también refuerza un concepto fundamental: la ciberseguridad debe considerarse desde las primeras etapas del desarrollo tecnológico.
No basta con instalar herramientas de protección cuando un sistema ya está funcionando.
Es importante evaluar riesgos, definir procedimientos de actualización y mantener visibilidad sobre los componentes digitales.
Esta estrategia puede ayudar a reducir la exposición a amenazas y mejorar la capacidad de respuesta frente a incidentes.
Los desafíos de implementar inventarios de software
La adopción de SBOM también presenta dificultades.
Las organizaciones deben establecer procedimientos para mantener los inventarios actualizados, verificar su calidad y proteger la información sensible que puedan contener.
Además, disponer de un SBOM no elimina automáticamente las vulnerabilidades.
Se trata de una herramienta que debe integrarse dentro de una estrategia más amplia de gestión de riesgos.
Komputron y la seguridad de las infraestructuras digitales
En Komputron seguimos la evolución de los estándares y tecnologías que contribuyen a mejorar la seguridad de los sistemas conectados.
La modernización de plataformas CCTV, soluciones inteligentes y entornos de automatización requiere prestar atención tanto al hardware como a los componentes de software.
La transparencia tecnológica y la gestión preventiva de vulnerabilidades serán factores importantes para desarrollar infraestructuras más seguras.
#Komputron #Ciberseguridad #SeguridadDelSoftware #InnovacionTecnologica #SeguridadDigital